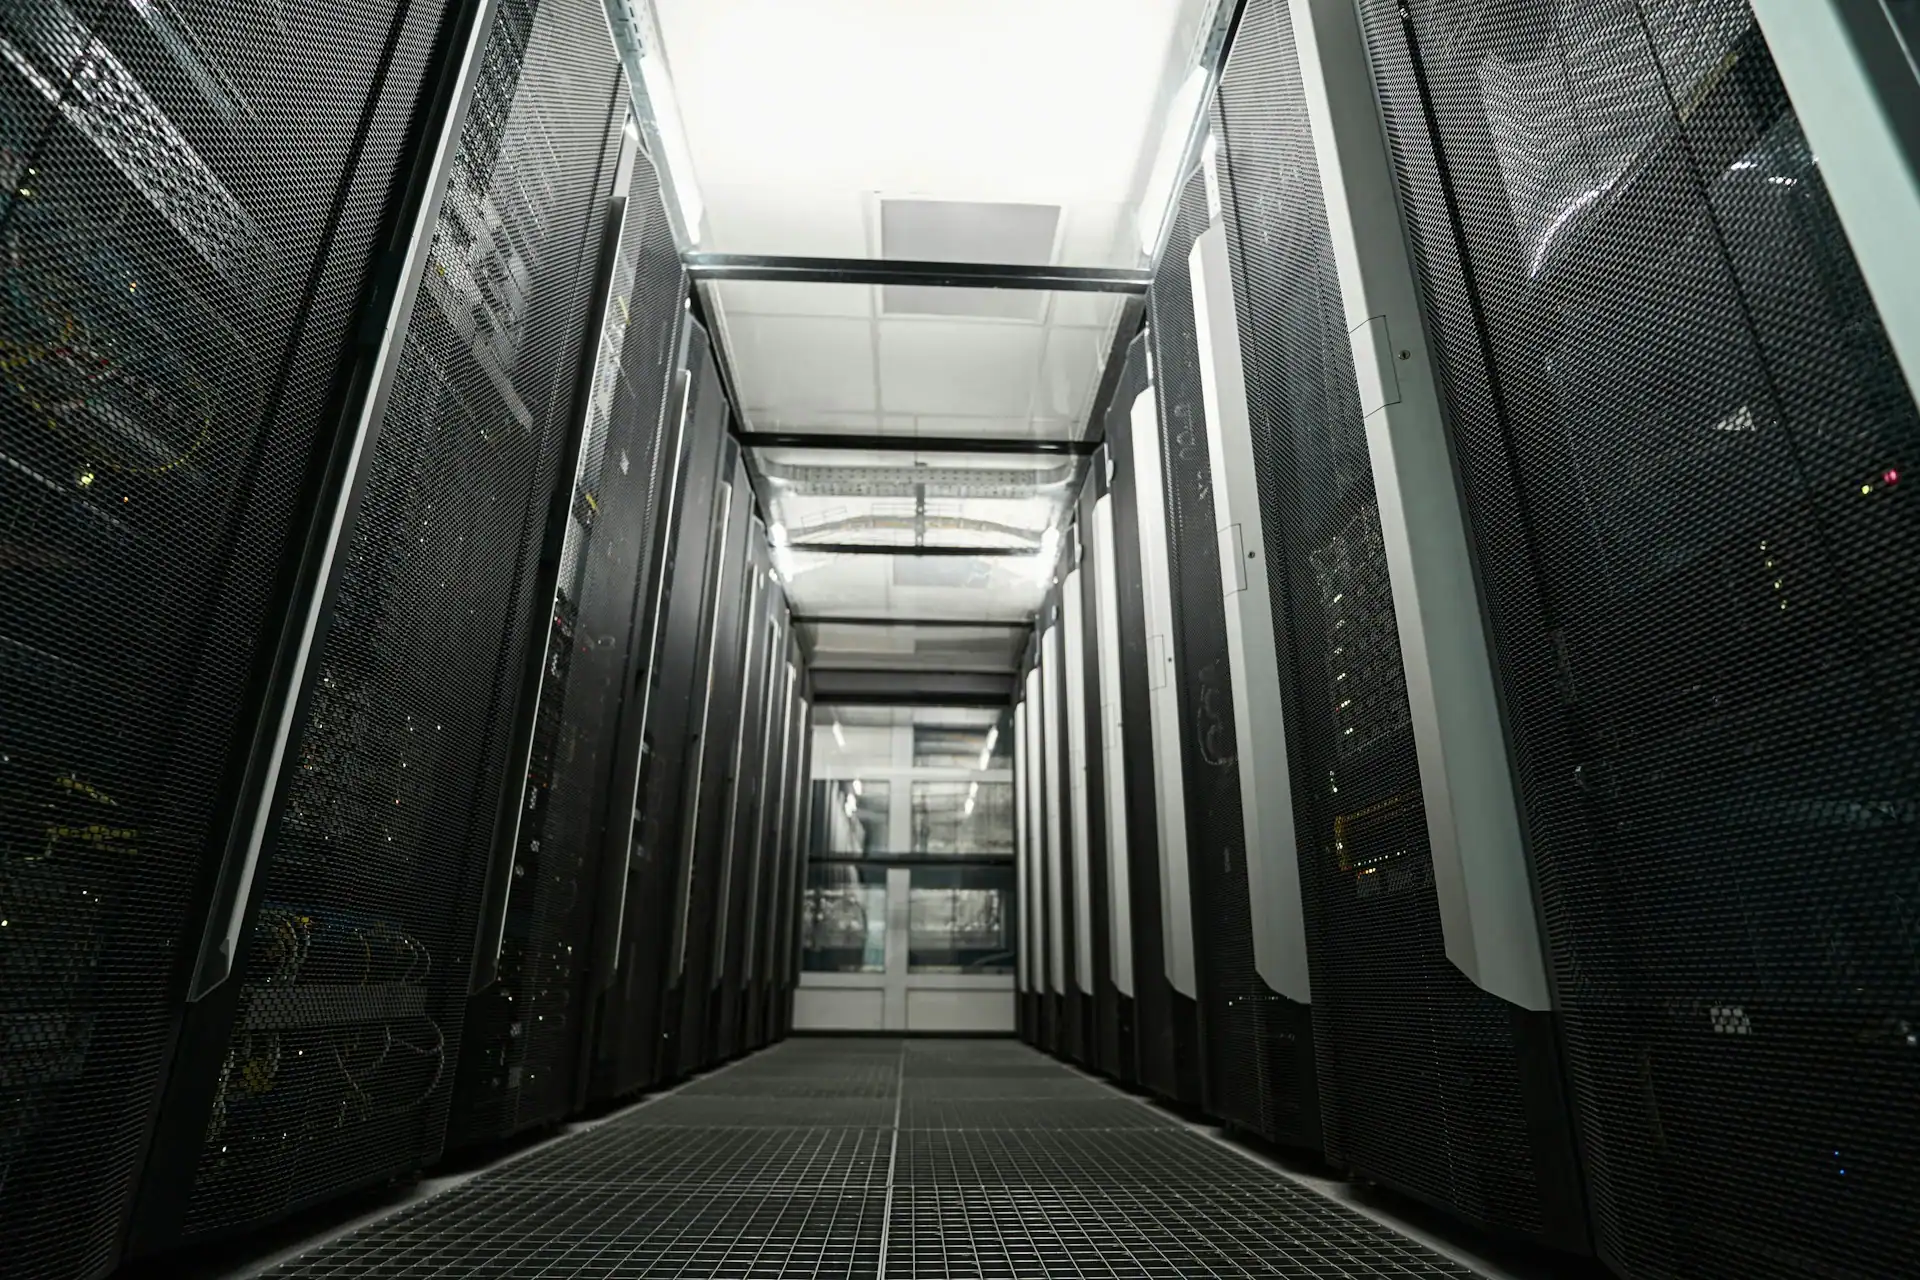
Langer Servergang in einem Rechenzentrum mit zwei Reihen dunkler Server-Racks und Gitterfußboden

Rechenzentrum-Sicherheit: Wie physischer Schutz, Zutritt und 24/7-Monitoring zusammenwirken

21.09.2026 | 5 min read

Rechenzentrum-Sicherheit wird häufig vor allem mit Cybersecurity verbunden. Firewalls, Netzwerksegmentierung, Verschlüsselung und digitale Zugriffskontrollen sind zweifellos relevant. Sie schützen jedoch nur einen Teil der Infrastruktur.

Denn die Verfügbarkeit eines Rechenzentrums hängt ebenso davon ab, wer sich dem Standort nähern kann, welche Bereiche besonders geschützt werden müssen, wie sicherheitsrelevante Ereignisse erkannt werden und was nach einem Alarm tatsächlich passiert.

Die entscheidende Frage lautet deshalb nicht, welche einzelne Sicherheitstechnik eingesetzt wird. Entscheidend ist, wie bauliche, technische, organisatorische und personelle Maßnahmen entlang des tatsächlichen Schutzbedarfs zusammenwirken.

Genau darin liegt die zentrale Aufgabe physischer Rechenzentrum-Sicherheit: Aus einzelnen Schutzmaßnahmen muss eine abgestimmte Sicherheitsarchitektur entstehen. Das Zonenprinzip schafft dafür eine Struktur. Detektion, Zutrittssteuerung, Alarmbewertung und Reaktion verbinden die einzelnen Schutzebenen zu einem funktionsfähigen Gesamtsystem.

Was ist Rechenzentrum-Sicherheit?

Rechenzentrum-Sicherheit – auch Rechenzentrumssicherheit oder Data-Center-Sicherheit genannt – umfasst Maßnahmen, mit denen Menschen, Gebäude, technische Infrastruktur, IT-Systeme und betriebliche Prozesse gegen relevante Gefährdungen geschützt werden.

Dabei lassen sich zwei Perspektiven unterscheiden:

  • Physische Sicherheit schützt unter anderem Gelände, Gebäude, technische Anlagen, Serverbereiche und Zugänge vor unbefugtem Zutritt, Sabotage, Brand oder anderen physischen Einwirkungen.
  • Informations- und Cybersicherheit adressiert Risiken für IT-Systeme, Netzwerke, Anwendungen und Daten.

In der Praxis lassen sich beide Bereiche nicht vollständig voneinander trennen. Elektronische Zutrittskontroll-, Video- oder Leitstellensysteme besitzen digitale Komponenten und Schnittstellen. Gleichzeitig kann physischer Zugriff auf IT- oder Versorgungssysteme digitale Schutzmaßnahmen beeinträchtigen oder umgehen.

Rechenzentrum-Sicherheit sollte deshalb als Teil eines übergeordneten Risiko- und Resilienzmanagements verstanden werden. Welche Maßnahmen erforderlich sind, hängt unter anderem vom Betriebsmodell, vom Standort, von der technischen Architektur und vom jeweiligen Schutzbedarf ab.

Warum physische Sicherheit im Rechenzentrum so relevant ist

Rechenzentren bündeln zahlreiche voneinander abhängige technische Funktionen auf engem Raum. Stromversorgung, Kühlung, Kommunikationstechnik, Server, Speichersysteme und Gebäudetechnik müssen im Zusammenspiel funktionieren. Störungen einzelner Komponenten können deshalb Auswirkungen auf weitere Systeme und betriebliche Prozesse haben.

Zu den physischen Gefährdungen können beispielsweise gehören:

  • unbefugtes Betreten oder Eindringen,
  • Sabotage und Manipulation,
  • Brand und Rauchentwicklung,
  • Wassereintritt,
  • Störungen der Energieversorgung,
  • Ausfälle der Kühlung,
  • mechanische Beschädigungen,
  • Naturereignisse,
  • sowie Angriffe oder Fehlfunktionen an vernetzten Sicherheits- und Gebäudesystemen.

Welche dieser Risiken für einen konkreten Standort besonders relevant sind, lässt sich nicht aus einer allgemeinen Maßnahmenliste ableiten. Maßgeblich sind unter anderem Standortbedingungen, Nutzung, Kritikalität der betriebenen Prozesse, vorhandene Redundanzen und mögliche Auswirkungen einer Störung.

Daraus folgt ein grundlegendes Planungsprinzip:

Risiko und Schutzbedarf bestimmen die Sicherheitsmaßnahmen – nicht umgekehrt.

Das Zonenprinzip: Sicherheitszonen vom Perimeter bis zum Rack

Ein bewährtes Prinzip für die physische Sicherheit von Rechenzentren ist die Aufteilung eines Standorts in unterschiedliche Sicherheitszonen.

Die Grundidee: Nicht jeder Bereich benötigt dieselbe Schutzintensität. Je näher ein Bereich an besonders schutzbedürftigen Ressourcen oder kritischen technischen Funktionen liegt, desto restriktiver können Zugang, Überwachung und organisatorische Kontrolle ausgestaltet werden.

Wie viele Sicherheitszonen sinnvoll sind und wo ihre Grenzen verlaufen, hängt vom jeweiligen Standort und Sicherheitskonzept ab. Typischerweise reicht die Schutzarchitektur vom äußeren Gelände über Gebäude- und Technikbereiche bis zu Datenhallen und besonders geschützten Räumen oder Racks.

Das Zonenprinzip ist damit keine starre Vorgabe. Es übersetzt den unterschiedlichen Schutzbedarf eines Standorts in räumlich und organisatorisch nachvollziehbare Schutzebenen. Wie die einzelnen Ebenen im Detail aufgebaut sein können, zeigt unser Beitrag zur mehrstufigen Sicherheit für Rechenzentren.

Perimeter und Außengelände

Die erste Schutzebene beginnt bereits vor dem Gebäude.

Je nach Gefährdungslage können hierzu beispielsweise gehören:

  • Grundstücksgrenzen und physische Barrieren,
  • Tore und kontrollierte Zufahrten,
  • Beleuchtung,
  • Videoüberwachung,
  • Einbruch- oder Perimeterdetektion, etwa über Zaunsensorik, Radar, Wärmebild- oder LiDAR-Systeme,
  • Pforten- und Sicherheitsprozesse.

Perimeterschutz soll dabei nicht lediglich eine Grenze markieren. Seine Aufgabe besteht darin, ungewollte Annäherungen oder Eindringversuche zu erschweren, relevante Ereignisse möglichst früh zu erkennen und Zeit für eine angemessene Reaktion zu schaffen.

Entscheidend ist deshalb nicht allein die Höhe eines Zauns oder die Zahl der Sensoren. Wirksam wird Perimeterschutz erst durch das Zusammenspiel von Abschreckung, Verzögerung, Detektion, Verifikation und Reaktion.

Gebäude und innere Sicherheitsbereiche

Am Übergang vom Gelände zum Gebäude beginnt die kontrollierte Steuerung physischer Zugänge.

Dabei können allgemeine Gebäudebereiche, Technikräume, Datenhallen und weitere sensible Bereiche unterschiedlichen Sicherheitszonen zugeordnet werden. Personen erhalten entsprechend ihrer Aufgabe und Berechtigung Zugang zu denjenigen Bereichen, die sie tatsächlich benötigen.

Technisch geschieht das typischerweise über elektronische Zutrittskontrolle. An besonders sensiblen Übergängen kann sie durch Drehkreuze und Türen zur Vereinzelung sowie durch einen zweiten Faktor wie eine PIN oder biometrische Verfahren ergänzt werden.

Wie Berechtigungen, Besucher, Dienstleister und unterschiedliche Authentisierungsverfahren im Rechenzentrum konkret gesteuert werden, ist Gegenstand des Zutrittsmanagements für Rechenzentren und sollte als eigener Sicherheitsprozess betrachtet werden.

Für die übergeordnete Sicherheitsarchitektur ist vor allem entscheidend, dass die Zutrittssteuerung die definierten Zonengrenzen technisch und organisatorisch abbildet.

Technik- und Versorgungsbereiche

Ein häufiges Missverständnis besteht darin, physische Rechenzentrum-Sicherheit vor allem auf Server- und Datenhallen zu beziehen.

Für die Verfügbarkeit können jedoch auch vorgelagerte technische Bereiche entscheidend sein – beispielsweise Stromversorgung, USV, Kühlung, Kommunikationsinfrastruktur oder sicherheitsrelevante Gebäudetechnik.

Ein Eingriff in solche Systeme kann Auswirkungen auf den Betrieb der IT-Infrastruktur haben, ohne dass eine Person jemals Zugang zu einem Serverrack benötigt.

Deshalb müssen auch technische Nebenbereiche anhand ihrer Kritikalität bewertet und in das Zonenkonzept einbezogen werden.

Datenhallen, Cages und Racks

Mit zunehmender Schutztiefe können weitere Sicherheitsgrenzen entstehen.

Datenhallen werden typischerweise restriktiver behandelt als allgemeine Gebäudebereiche. Innerhalb einer Datenhalle können beispielsweise kundenspezifische Cages, separate Technikräume oder einzeln gesicherte Racks zusätzliche Schutzebenen bilden.

Ob dafür weitere Zutrittskontrollen, elektronische Schließsysteme oder zusätzliche Überwachungsmaßnahmen erforderlich sind, hängt wiederum vom Schutzbedarf ab.

Eine zusätzliche technische Barriere verbessert die Sicherheit nicht automatisch. Sie muss in Berechtigungsmanagement, Ereignisüberwachung und Reaktionsprozesse eingebunden sein.

Warum einzelne Schutzsysteme nicht ausreichen

Das Zonenprinzip beschreibt zunächst nur, wo unterschiedliche Schutzstufen entstehen.

Die eigentliche Sicherheitswirkung entsteht erst durch die Funktionen innerhalb und zwischen diesen Zonen.

Ein typisches Beispiel ist eine Perimeterdetektion. Erkennt ein Sensor eine Bewegung am äußeren Gelände, ist damit zunächst lediglich ein Ereignis festgestellt.

Für einen wirksamen Sicherheitsprozess müssen weitere Fragen geklärt sein:

  • Kann das Ereignis verifiziert werden?
  • Wer erhält die Meldung?
  • Wie wird die Lage bewertet?
  • Welche Eskalationsstufe gilt?
  • Wer kann vor Ort reagieren?
  • Wie wird das Ereignis anschließend dokumentiert?

Dasselbe gilt für eine unzulässige Türöffnung, einen technischen Alarm oder andere sicherheitsrelevante Ereignisse.

Eine Sicherheitsarchitektur ist deshalb nicht die Summe vorhandener Systeme. Sie beschreibt, wie Schutzfunktionen miteinander verbunden sind und wie aus einer Detektion eine angemessene Reaktion entsteht. Dieses Prinzip gilt für die Gebäudesicherheit generell – im Rechenzentrum jedoch mit besonders hohen Anforderungen an Verfügbarkeit und Reaktionsfähigkeit.

Detektion, Verifikation und Reaktion: die Sicherheitskette im Rechenzentrum

Verschiedene Detektionssysteme können dazu beitragen, sicherheitsrelevante Ereignisse sichtbar zu machen:

  • Videoüberwachung mit Videoanalyse erfasst Außengelände, Zugänge und sensible Bereiche und kann Auffälligkeiten automatisiert melden.
  • Einbruchmeldeanlagen erkennen unberechtigte Öffnungen, Durchbrüche oder Sabotageversuche an Türen, Fenstern und Wänden.
  • Perimetersensorik meldet Annäherungen oder Überwindungsversuche bereits am Außengelände.
  • Zutrittskontrollsysteme liefern Ereignisse wie aufgebrochene oder zu lange offenstehende Türen und abgewiesene Zutrittsversuche.

Ein sinnvoll organisierter Ablauf folgt typischerweise einer Kette wie:

Detektion → Alarmübertragung → Verifikation → Bewertung → Eskalation → Intervention → Dokumentation

Dabei müssen nicht zwangsläufig alle Systeme technisch auf einer einzigen Plattform zusammengeführt werden. Integration ist kein Selbstzweck.

Entscheidend ist vielmehr, dass die für eine Bewertung notwendigen Informationen verfügbar sind und relevante Ereignisse einen definierten Reaktionsprozess auslösen.

Beispielsweise kann eine Einbruchmeldung mit Videobildern verifiziert werden. Nach einem bestätigten Ereignis können abhängig von Szenario und Eskalationsplan interne Verantwortliche, Sicherheitskräfte, technische Dienste oder externe Stellen eingebunden werden.

Aus isolierter Sicherheitstechnik wird damit eine handlungsfähige Sicherheitskette.

24/7-Monitoring und Sicherheitsleitstelle: Welche Rolle sie im Rechenzentrum spielen

Rechenzentren werden typischerweise kontinuierlich betrieben. Abhängig von Schutzbedarf, Betriebsmodell und Risikoszenarien kann deshalb auch für sicherheitsrelevante Ereignisse eine permanente Überwachung erforderlich oder sinnvoll sein.

Wie diese organisiert wird, kann unterschiedlich aussehen. Alarmannahme und -bearbeitung können beispielsweise intern, durch spezialisierte Dienstleister oder über kombinierte Betriebsmodelle erfolgen.

Eine Sicherheitsleitstelle kann dabei unter anderem:

  • Alarmmeldungen entgegennehmen,
  • Informationen zur Verifikation bereitstellen oder zusammenführen,
  • Ereignisse anhand definierter Regeln bewerten,
  • Eskalationen einleiten,
  • Interventionen koordinieren,
  • sowie sicherheitsrelevante Vorgänge dokumentieren.

Für Alarmempfangsstellen existieren mit der DIN EN 50518 spezifische normative Anforderungen. Daraus folgt jedoch nicht, dass jedes Rechenzentrum unabhängig von Betriebsmodell und Schutzbedarf zwingend eine nach DIN EN 50518 zertifizierte Leitstelle einsetzen muss.

Die entscheidende Frage lautet vielmehr: Welche Reaktionsfähigkeit verlangt das Sicherheitskonzept – und wie wird sie organisatorisch und technisch sichergestellt?

Denn ein Sensor kann ein Ereignis erkennen. Er kann aber nicht entscheiden, welche Bedeutung dieses Ereignis im konkreten Kontext besitzt und welche Reaktion angemessen ist.

Brandschutz, Energie und Kühlung als Teil der Resilienz

Physische Rechenzentrum-Sicherheit endet nicht bei Einbruchschutz und Zutrittssteuerung.

Auch Brandereignisse sowie Störungen von Energie- oder Kühlsystemen können erhebliche Auswirkungen auf die Verfügbarkeit haben. Ihre technische Ausgestaltung ist Gegenstand der jeweiligen Fachplanung und abhängig von Architektur, Nutzung und Redundanzkonzept.

Warum Rechenzentrumssicherheit auch Brandschutz heißt, vertieft ein eigener Beitrag.

Für die Sicherheitsarchitektur ist vor allem das Zusammenspiel relevant.

Zu klären ist beispielsweise:

  • Welche kritischen Zustände werden detektiert?
  • Wo laufen relevante Meldungen auf?
  • Wer bewertet sie?
  • Welche technischen oder organisatorischen Maßnahmen folgen?
  • Welche Funktionen müssen auch bei Ausfall einzelner Komponenten erhalten bleiben?

Damit erweitert sich die Betrachtung von der klassischen Gefahrenabwehr zur Resilienz.

Nicht jedes Ereignis lässt sich verhindern. Eine belastbare Architektur muss deshalb auch dazu beitragen, Auswirkungen zu begrenzen, Reaktionsfähigkeit zu erhalten und betriebliche Funktionen kontrolliert wiederherzustellen.

Normen und regulatorische Anforderungen für Rechenzentren richtig einordnen

Für Rechenzentren können verschiedene Normen und regulatorische Anforderungen relevant sein. Sie verfolgen unterschiedliche Ziele und dürfen nicht miteinander gleichgesetzt werden.

DIN EN 50600: Normenreihe für Rechenzentren

Die Normenreihe DIN EN 50600 befasst sich mit Einrichtungen und Infrastrukturen von Rechenzentren und bildet einen wichtigen fachlichen Bezugsrahmen für Planung, Bau und Betrieb.

Sie unterscheidet unter anderem Verfügbarkeitsklassen für die Infrastruktur und Schutzklassen für die physische Sicherheit. Für die Sicherung gegen unbefugten Zutritt und andere Einwirkungen ist insbesondere Teil DIN EN 50600-2-5 „Sicherungssysteme“ einschlägig.

Normative Anforderungen sind jedoch von unmittelbar geltenden gesetzlichen Pflichten zu unterscheiden. Ob und in welchem Umfang eine Norm für einen konkreten Betreiber verbindlich wird, kann unter anderem von vertraglichen Vereinbarungen, Zertifizierungszielen oder weiteren Anforderungen abhängen.

BSI IT-Grundschutz

Der BSI IT-Grundschutz stellt Methoden sowie Anforderungen und Empfehlungen für die Absicherung von Informationen und IT-Infrastrukturen bereit. Für Rechenzentren sind dabei auch Bausteine zur Infrastruktur und physischen Sicherheit relevant.

Auch hier ist zwischen einem anerkannten fachlichen Rahmen und einer unmittelbar aus dem IT-Grundschutz selbst folgenden gesetzlichen Verpflichtung zu unterscheiden.

NIS2 und BSI-Gesetz

NIS2 und die entsprechenden deutschen Regelungen adressieren Anforderungen an das Risikomanagement und die Cybersecurity bestimmter Einrichtungen und Unternehmen.

Dabei gilt: Nicht jedes von NIS2 beziehungsweise dem deutschen Umsetzungsrecht erfasste Unternehmen ist zugleich Betreiber einer Kritischen Infrastruktur im engeren regulatorischen Sinn.

Für die Praxis muss deshalb zunächst geklärt werden, welche regulatorische Kategorie auf die konkrete Organisation und gegebenenfalls einzelne Anlagen zutrifft.

KRITIS-Dachgesetz und physische Resilienz

Das KRITIS-Dachgesetz ist seit dem 17. März 2026 in Kraft und richtet den Blick insbesondere auf die Resilienz kritischer Anlagen gegenüber unterschiedlichen Gefahren. Digitale Infrastruktur ist einer der erfassten Sektoren.

Für betroffene Betreiber können daraus Anforderungen unter anderem an Risikoanalysen und -bewertungen, Resilienzmaßnahmen, Planung und den Umgang mit relevanten Vorfällen entstehen.

Auch daraus lässt sich jedoch kein einheitliches technisches Maßnahmenpaket für jedes Rechenzentrum ableiten.

Regulatorische Anforderungen geben einen Rahmen vor. Die konkrete Sicherheitsarchitektur muss daraus anhand von Betroffenheit, Risiko, Schutzbedarf und Betriebsmodell entwickelt werden.

Colocation oder eigenes Rechenzentrum: Wer verantwortet welche Sicherheit?

Wie sich sicherheitsrelevante Aufgaben verteilen, hängt wesentlich vom Betriebsmodell ab.

Colocation: Geteilte Infrastruktur bedeutet geteilte Schnittstellen

Bei Colocation-Modellen stellt der Rechenzentrumsbetreiber wesentliche Teile der physischen Infrastruktur und der standortweiten Sicherheitsarchitektur bereit.

Damit verschieben sich Verantwortlichkeiten – sie verschwinden jedoch nicht.

Welche Aufgaben beim Betreiber und welche beim Kunden liegen, hängt beispielsweise ab von:

  • dem Betriebs- und Vertragsmodell,
  • der gemieteten Fläche,
  • kundenspezifischen Sicherheitsbereichen,
  • internen Berechtigungsprozessen,
  • vereinbarten Leistungen,
  • sowie regulatorischen und kundenseitigen Anforderungen.

Der Betreiber kann beispielsweise Perimeter, Gebäudezugang und gemeinsame Sicherheitsbereiche verantworten. Beim Kunden können gleichzeitig eigene organisatorische Pflichten oder Verantwortlichkeiten für spezifische Cages, Racks, Berechtigungen oder interne Freigaben bestehen.

Die zentrale Frage lautet deshalb nicht, wer pauschal für die Sicherheit verantwortlich ist.

Entscheidend ist, ob jede sicherheitsrelevante Aufgabe eindeutig einer verantwortlichen Stelle zugeordnet ist und ob die Übergänge zwischen Betreiber, Kunde und gegebenenfalls weiteren Dienstleistern funktionieren.

Gerade an diesen Schnittstellen können sonst Lücken entstehen, obwohl beide Seiten ihre jeweiligen Einzelsysteme technisch korrekt betreiben.

Eigenes Rechenzentrum: Sicherheit über den Lebenszyklus betrachten

Wer ein eigenes Rechenzentrum betreibt, muss die physische Sicherheitsarchitektur über ihren gesamten Lebenszyklus betrachten.

Zu klären sind unter anderem:

  • Welche Schutzobjekte und kritischen Funktionen bestehen?
  • Welche Gefährdungen sind für den Standort relevant?
  • Wie bildet das Zonenkonzept den Schutzbedarf ab?
  • Sind Zugänge und technische Bereiche angemessen geschützt?
  • Wie werden relevante Ereignisse erkannt und bewertet?
  • Welche Eskalations- und Interventionswege bestehen?
  • Welche Sicherheitsfunktionen werden selbst betrieben und welche ausgelagert?
  • Sind Verantwortlichkeiten eindeutig dokumentiert?

Dabei ist die Planung kein einmaliger Vorgang.

Gebäude werden erweitert, Technikräume umgenutzt, IT-Flächen verändert, Dienstleister wechseln und neue Systeme kommen hinzu. Auch Gefährdungslagen und regulatorische Rahmenbedingungen können sich verändern.

Ein ursprünglich passendes Sicherheitskonzept kann deshalb über die Zeit an Wirksamkeit verlieren, obwohl die installierte Technik weiterhin funktioniert.

Wie lässt sich die physische Sicherheit eines Rechenzentrums bewerten?

Eine sinnvolle Bestandsaufnahme beginnt nicht mit der Frage, welche Technik ersetzt oder ergänzt werden sollte.

Zunächst muss geklärt werden, ob die vorhandene Architektur noch zum tatsächlichen Schutzbedarf passt.

Typische Prüffragen sind:

  • Sind Schutzobjekte und Schutzziele nachvollziehbar definiert?
  • Entsprechen die Sicherheitszonen noch der aktuellen Nutzung?
  • Werden kritische Technikbereiche angemessen berücksichtigt?
  • Funktionieren die Übergänge zwischen den Sicherheitszonen?
  • Werden relevante Ereignisse zuverlässig erkannt?
  • Können Alarme angemessen verifiziert werden?
  • Sind Eskalations- und Interventionsprozesse bekannt und praktikabel?
  • Sind interne und externe Verantwortlichkeiten eindeutig geregelt?
  • Wurden bauliche, technische oder organisatorische Veränderungen in das Sicherheitskonzept übernommen?

Eine strukturierte Sicherheitsanalyse oder unser Resilienz Health Check kann dabei helfen, den aktuellen Zustand einzuordnen und Bereiche zu identifizieren, die einer vertieften Prüfung bedürfen.

Eine solche Bestandsaufnahme ersetzt keine vollständige Risikoanalyse, Fachplanung, Datenschutzprüfung oder regulatorische Detailbewertung. Sie kann jedoch sichtbar machen, ob einzelne Schutzmaßnahmen tatsächlich als Sicherheitsarchitektur zusammenwirken oder relevante Lücken zwischen Technik, Organisation und Betrieb bestehen. Wie eine vertiefende Analyse und Konzeptentwicklung abläuft, beschreibt der Artikel zur Sicherheitsberatung.

Fazit: Rechenzentrum-Sicherheit ist eine Architekturaufgabe

Rechenzentrum-Sicherheit entsteht nicht durch möglichst viele Sicherheitssysteme.

Entscheidend ist, ob die Maßnahmen zum tatsächlichen Risiko passen und entlang einer nachvollziehbaren Sicherheitsarchitektur zusammenwirken.

Das Zonenprinzip strukturiert unterschiedliche Schutzbedarfe vom Perimeter bis zu besonders kritischen Bereichen. Zutrittsmanagement kontrolliert die Übergänge zwischen diesen Bereichen. Detektionssysteme machen relevante Ereignisse sichtbar. Alarmmanagement, Leitstellen und definierte Interventionsprozesse sorgen dafür, dass aus einer Meldung eine angemessene Reaktion werden kann.

Damit erhält jedes System eine konkrete Funktion innerhalb der Sicherheitskette.

Für Betreiber und Nutzer von Rechenzentren ist deshalb nicht allein entscheidend, welche Sicherheitstechnik vorhanden ist. Die wichtigere Frage lautet:

Welche Risiken müssen beherrscht werden – und funktioniert die Sicherheitsarchitektur dafür als Ganzes?

Häufige Fragen zur Rechenzentrum-Sicherheit

Was gehört zur physischen Sicherheit eines Rechenzentrums?

Dazu zählen alle baulichen, technischen, organisatorischen und personellen Maßnahmen, die Gelände, Gebäude, Technikbereiche und Datenhallen vor unbefugtem Zutritt, Sabotage, Brand oder Ausfällen schützen – etwa Perimeterschutz, Zutrittskontrolle, Videoüberwachung, Einbruch- und Brandmeldetechnik sowie Alarm- und Interventionsprozesse. Wirksam werden sie erst im Zusammenspiel.

Wie funktioniert das Zonenprinzip im Rechenzentrum?

Der Standort wird in Sicherheitszonen mit steigender Schutzintensität gegliedert – typischerweise vom Außengelände über Gebäude- und Technikbereiche bis zu Datenhallen, Cages und Racks. Wie viele Zonen sinnvoll sind, ergibt sich aus dem Schutzbedarf. Entscheidend ist, dass die Übergänge zwischen den Zonen technisch und organisatorisch kontrolliert werden.

Braucht jedes Rechenzentrum eine zertifizierte Leitstelle nach DIN EN 50518?

Nein, nicht automatisch. Die DIN EN 50518 legt Anforderungen an Alarmempfangsstellen fest. Ob eine zertifizierte Leitstelle nötig ist, hängt von Schutzbedarf, Betriebsmodell sowie vertraglichen oder versicherungsseitigen Vorgaben ab. Entscheidend ist, welche Reaktionsfähigkeit das Sicherheitskonzept verlangt.

Ist die DIN EN 50600 für Rechenzentren verpflichtend?

Die DIN EN 50600 ist ein wichtiger fachlicher Bezugsrahmen für Planung, Bau und Betrieb von Rechenzentren, aber kein Gesetz. Verbindlich wird sie etwa über Verträge, Zertifizierungsziele oder Kundenanforderungen. Gesetzliche Pflichten können sich dagegen aus NIS2 beziehungsweise dem BSI-Gesetz oder dem KRITIS-Dachgesetz ergeben – abhängig von der konkreten Betroffenheit.

Was muss bei Colocation vertraglich zur Sicherheit geregelt sein?

Entscheidend ist, dass jede sicherheitsrelevante Aufgabe eindeutig zugeordnet ist. Der Betreiber verantwortet in der Regel Perimeter, Gebäudezugang und gemeinsame Sicherheitsbereiche, der Kunde häufig eigene Cages, Racks und Berechtigungen. Geregelt sein sollten deshalb vor allem die Übergänge: Berechtigungs- und Freigabeprozesse, Besucher- und Dienstleisterzutritte, Meldewege bei Ereignissen sowie die Frage, wer im Alarmfall entscheidet. Lücken entstehen vor allem an diesen Schnittstellen.

Sie möchten wissen, ob die Sicherheitsarchitektur Ihres Rechenzentrums noch zum Schutzbedarf passt? e-shelter security plant, integriert und betreibt physische Sicherheit für Rechenzentren – von der Sicherheitstechnik über Systemintegration und Errichtung bis zum laufenden Betrieb. Zonen, Zutritt, Detektion und Alarmbearbeitung werden dabei nicht getrennt geplant, sondern entlang des Schutzbedarfs zusammengeführt. Entdecken Sie unsere Lösungen oder sprechen Sie direkt mit unseren Experten – wir begleiten Sie von der ersten Bestandsaufnahme bis zum integrierten Sicherheitskonzept.

— Weitere interessante Beiträge